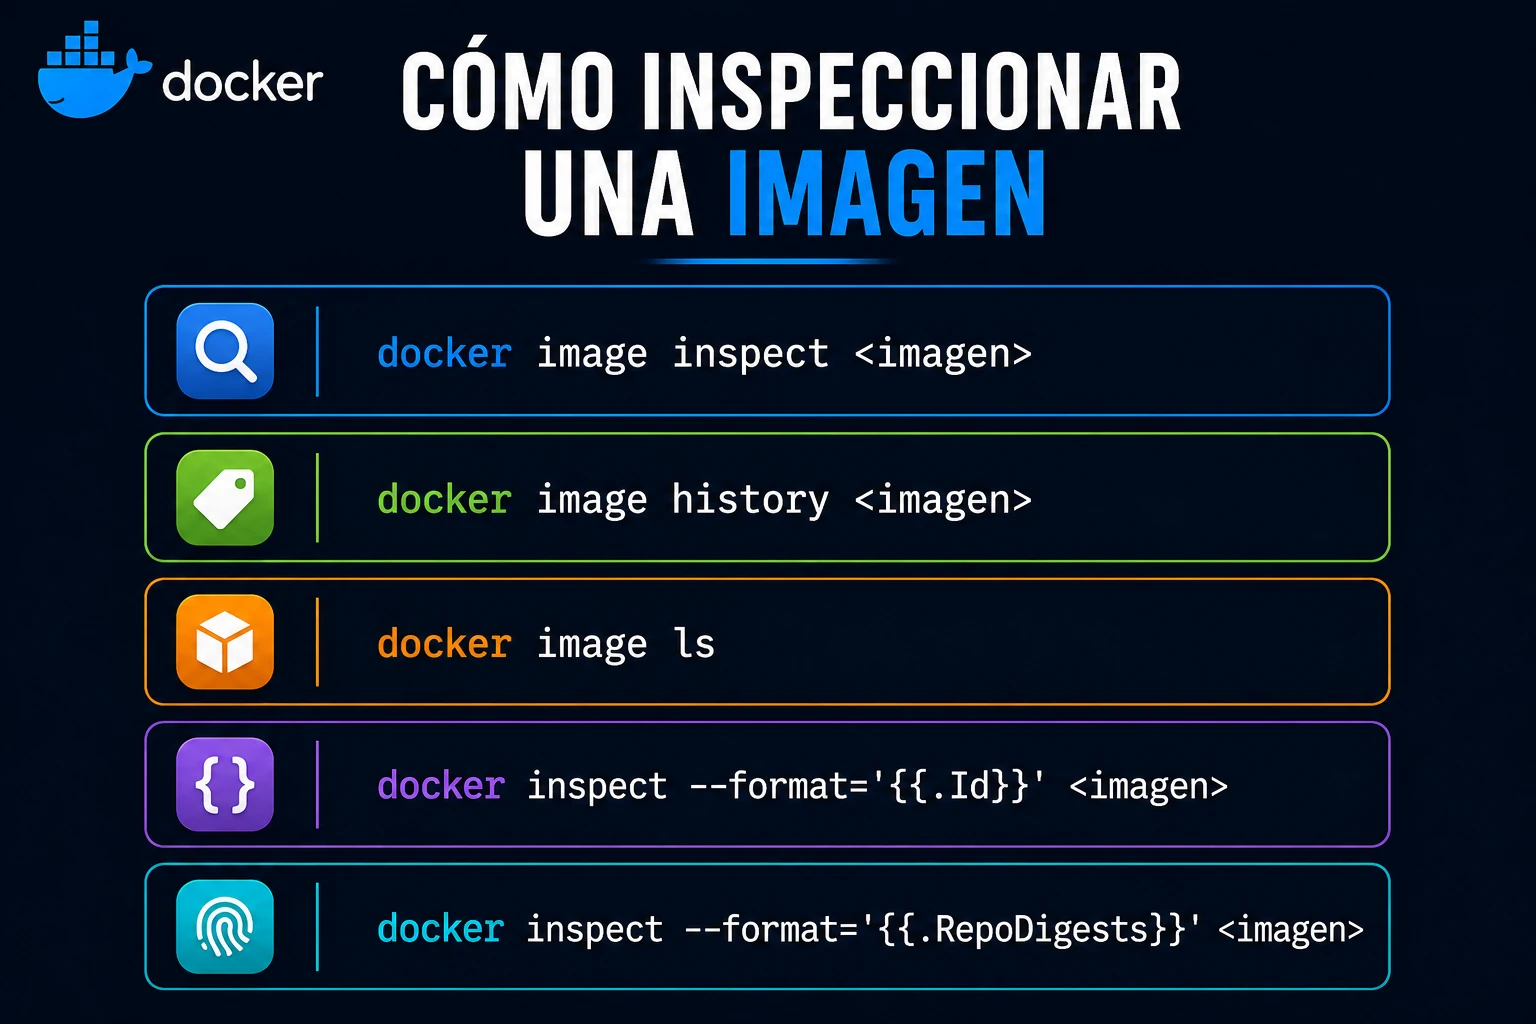
Saber cómo inspeccionar una imagen en Docker te permite revisar metadatos, arquitectura, variables, configuración por defecto y detalles importantes antes de ejecutar un contenedor.
Inspeccionar una imagen no modifica nada. Es una consulta de lectura que te ayuda a entender qué vas a lanzar, qué comando trae por defecto y qué información registró Docker sobre esa imagen.
👉 Y recuerda, si quieres aprender más de Linux, visita el curso de Linux gratis.
🐳 Si quieres aprender más de Docker, visita el curso de Docker gratis.
Cómo inspeccionar una imagen en Docker
La herramienta principal es docker inspect. Aunque también sirve para contenedores, redes y volúmenes, aplicada a una imagen devuelve información estructurada en JSON.
docker image inspect nginx:alpineEl resultado incluye campos como identificador, etiquetas, arquitectura, sistema operativo, configuración, variables de entorno, entrypoint, comando por defecto y capas raíz de la imagen.
Qué datos puedes revisar al inspeccionar una imagen
| Dato | Para qué sirve | Campo habitual |
|---|---|---|
| Arquitectura | Confirmar si la imagen coincide con tu plataforma. | Architecture |
| Variables | Ver valores definidos por la imagen. | Config.Env |
| Comando | Entender qué se ejecutará por defecto. | Config.Cmd |
| Entrypoint | Revisar el proceso inicial. | Config.Entrypoint |
| Capas | Relacionar la imagen con su sistema de archivos. | RootFS.Layers |
Cómo filtrar la salida de docker inspect
Como la salida completa puede ser larga, puedes usar formato Go templates para consultar un campo concreto. Esto resulta práctico en scripts o revisiones rápidas.
docker image inspect nginx:alpine --format "{{.Architecture}} {{.Os}}"
docker image inspect nginx:alpine --format "{{json .Config.Cmd}}"El primer comando muestra plataforma básica. El segundo imprime el comando por defecto en formato JSON, útil cuando el valor puede contener varios elementos.
Ejemplo práctico de inspección
Un flujo sencillo consiste en descargar una imagen conocida, inspeccionarla y revisar su configuración antes de usarla como base para pruebas.
docker pull nginx:alpine
docker image inspect nginx:alpine --format "ID={{.Id}}"
docker image inspect nginx:alpine --format "Entrypoint={{json .Config.Entrypoint}} Cmd={{json .Config.Cmd}}"Este bloque te permite confirmar qué imagen tienes localmente y qué proceso se lanzará si creas un contenedor sin sobrescribir el comando.
Diferencia entre inspeccionar imagen y contenedor
Una imagen es una plantilla de solo lectura. Un contenedor es una ejecución concreta basada en esa imagen. Por eso inspeccionar una imagen responde preguntas sobre la plantilla, mientras que inspeccionar un contenedor muestra estado, red, mounts, límites y runtime.
Si buscas por qué un servicio se cayó, inspecciona el contenedor. Si buscas qué trae una imagen antes de ejecutarla, inspecciona la imagen.
Errores comunes al inspeccionar imágenes
Un error frecuente es asumir que docker inspect hace una auditoría de seguridad. No es así: muestra metadatos y configuración. Para vulnerabilidades necesitas herramientas de escaneo y revisión de procedencia.
Otro error es usar etiquetas ambiguas como latest sin confirmar el digest o la versión real. Para despliegues reproducibles, conviene trabajar con versiones explícitas o digest cuando el flujo lo requiera.
Lecciones relacionadas del curso Docker
- Diferencias entre imagen y contenedor Docker
- Cómo escanear imágenes Docker
- Cómo eliminar imágenes Docker
Documentación oficial y recursos
Buenas prácticas al inspeccionar imágenes
Usa docker inspect para confirmar datos antes de ejecutar imágenes desconocidas o antes de crear documentación interna. Es especialmente útil para verificar entrypoint, comando por defecto y variables esperadas.
Cuando estés aprendiendo cómo inspeccionar una imagen, no intentes memorizar todo el JSON. Empieza por los campos que responden preguntas prácticas: qué arquitectura tiene, qué comando ejecuta, qué variables declara y qué capas forman su sistema de archivos.
En equipos de operaciones, esta revisión también ayuda a documentar decisiones. Si una imagen cambia de entrypoint, de variable esperada o de arquitectura, puedes detectar la diferencia antes de desplegarla en un entorno donde el fallo sería más caro.
Otra práctica útil es guardar comandos de inspección con –format en notas internas o scripts pequeños. Así cualquier persona del equipo puede repetir la misma comprobación sin depender de una lectura manual de cientos de líneas JSON en cada despliegue real importante y seguro.
Por eso, dominar cómo inspeccionar una imagen no es solo una tarea puntual. Es una habilidad de diagnóstico que complementa el uso de docker pull, docker run, docker history y las herramientas de escaneo.
En resumen, aprender cómo inspeccionar una imagen te ayuda a trabajar con Docker de forma más controlada. No sustituye a un escaneo de seguridad, pero sí ofrece información esencial para operar con criterio.