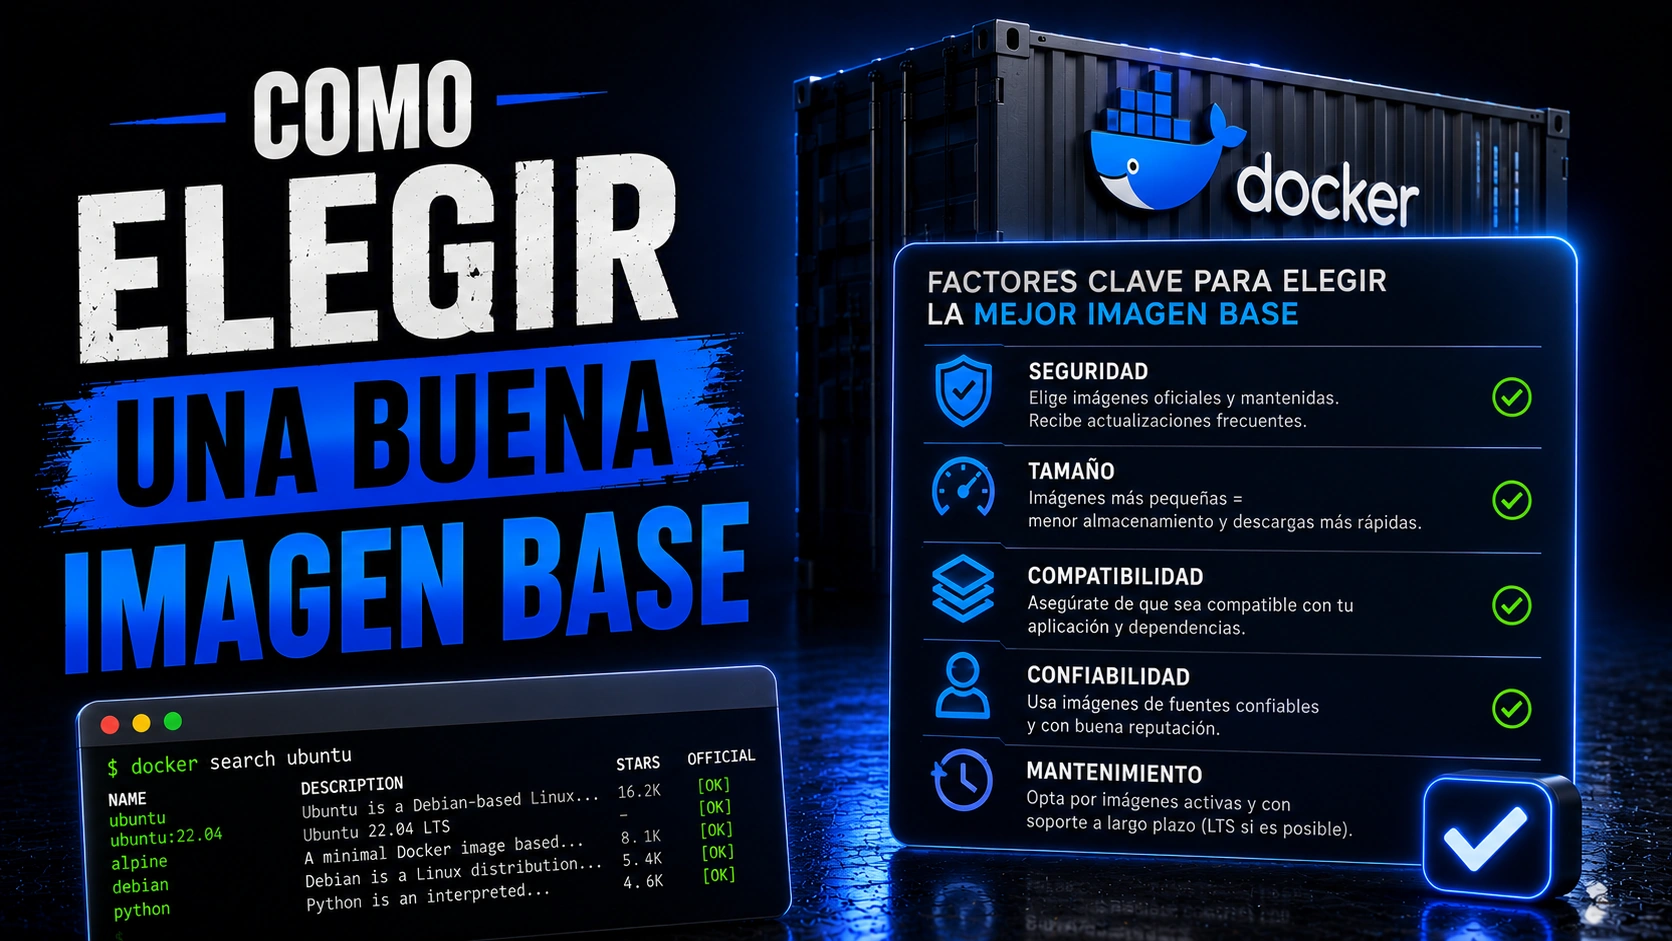
Una imagen base es segura solo dentro de un proceso de selección y mantenimiento: identifica al publicador, confirma que la versión recibe parches y verifica que la aplicación funciona con sus dependencias. En esta guía, elegir una imagen base Docker segura significa poder justificar su origen, fijar qué artefacto se despliega y actualizarlo cuando aparecen correcciones.
Revisa la procedencia y el historial de publicación, el soporte de la rama, las firmas o attestations disponibles y los resultados del análisis de vulnerabilidades. Después valida arquitectura, bibliotecas nativas y certificados dentro de la imagen final. Ninguna etiqueta por sí sola certifica que una imagen sea segura.
👉 Y recuerda, si quieres aprender más de Linux, visita el curso de Linux gratis.
🐳 Si quieres aprender más de Docker, visita el curso de Docker gratis.
Criterios para elegir una imagen base Docker segura
Empieza por el nombre exacto del repositorio y el publicador: sigue el enlace desde la documentación oficial del proyecto y revisa el historial de releases. Confirma que la versión elegida sigue mantenida y que sus avisos de seguridad se publican en un canal que puedas vigilar. Luego registra la etiqueta y, si necesitas fijar exactamente el artefacto, su digest.
Cómo comprobar la confianza y el mantenimiento de una imagen base
| Comprobación | Qué revisar | Por qué importa |
|---|---|---|
| Publicador y repositorio | Que el enlace de descarga proceda de la documentación oficial y coincida con el proyecto esperado. | Evita confundir una imagen oficial con otra de nombre parecido. |
| Mantenimiento | Releases recientes, política de soporte y avisos de seguridad de la rama. | Una imagen sin mantenimiento no recibirá los parches que necesita. |
| Etiqueta y digest | Etiqueta de versión para identificar la release; digest para fijar el artefacto exacto. | El digest hace reproducible la referencia, pero hay que actualizarlo de forma controlada. |
| Firma o procedencia | Verifica firmas y attestations cuando el proveedor las publique y documente cómo validarlas. | Aporta señales verificables sobre quién publicó o construyó el artefacto. |
| Vulnerabilidades | Analiza paquetes del sistema y dependencias de la aplicación; revisa severidad y disponibilidad de corrección. | Un escaneo ayuda a priorizar trabajo, pero no demuestra que no existan fallos. |
| Compatibilidad | Arquitectura, bibliotecas compartidas, certificados y ejecución con el usuario previsto. | La imagen debe funcionar con la aplicación sin privilegios innecesarios. |
Estas señales sirven para gestionar el riesgo; no convierten una imagen en infalible. Define quién revisa los avisos, cómo actualizas la etiqueta o el digest y qué pruebas bloquean un despliegue. Conserva el resultado del análisis junto con la versión utilizada.
Ejemplo: inspeccionar una base Python antes de desplegar
Este Dockerfile identifica una release de Python y ejecuta la aplicación con un usuario sin privilegios. La etiqueta permite reconocer la versión, aunque puede recibir actualizaciones; si tu proceso requiere fijar exactamente el artefacto, consulta su digest oficial y planifica revisarlo ante nuevas releases y avisos de seguridad.
FROM python:3.12-slim-bookworm
WORKDIR /app
ENV PYTHONDONTWRITEBYTECODE=1 PYTHONUNBUFFERED=1

COPY requirements.txt ./
RUN pip install --no-cache-dir -r requirements.txt
COPY app.py ./

USER 10001:10001
CMD ["python", "app.py"]
Adapta el archivo de entrada, la lista de dependencias y el usuario a tu proyecto. Una aplicación con extensiones nativas puede requerir bibliotecas compartidas en runtime, aunque el compilador pueda quedarse fuera de la etapa final.
Fija la versión y planifica las actualizaciones
Evita depender de la etiqueta latest para un build reproducible: su contenido puede cambiar. Usa una etiqueta de versión mantenida y, cuando necesites fijar exactamente los bytes usados, referencia también el digest. Esa fijación exige actualizarlo de forma periódica para incorporar parches.
Verificar la compatibilidad de la imagen final
Confirma la plataforma de la imagen y construye con –pull para comprobar que Docker obtiene la base actualizada. Después prueba el arranque y las funciones principales dentro del runtime final. Un build correcto por sí solo no demuestra que todas las bibliotecas necesarias estén disponibles.
docker pull python:3.12-slim-bookworm
docker image inspect python:3.12-slim-bookworm --format '{{.Os}}/{{.Architecture}}'

# Fuerza la comprobación de la imagen base al construir
docker build --pull -t mi-app:base .
docker image ls mi-app
docker history mi-app:base
Antes de ejecutar
- Verifica que la base recibe actualizaciones y publica versiones compatibles con tu plataforma.
- Identifica bibliotecas del sistema y certificados que necesita la aplicación.
- Prueba el runtime, los módulos nativos y el proceso de arranque.
- Decide cómo revisar y actualizar las etiquetas o digests que fijas.
Errores comunes
- Elegir solo por tamaño: una base incompatible puede requerir paquetes adicionales o impedir que el programa arranque. Prueba las dependencias reales.
- Usar latest en un build que debe ser reproducible: la misma configuración puede recibir una versión distinta más adelante. Fija una versión y actualízala con control.
- Fijar un digest y olvidarlo: mantienes una referencia exacta, pero podrías dejar de recibir correcciones. Incluye la actualización en tu proceso.
- Elegir distroless sin preparar diagnóstico: planifica logs y monitorización desde el host, ya que la imagen no incluye una shell para depurar.
Lecciones relacionadas del curso
- Cómo reducir el tamaño de una imagen Docker: combina la selección de base con otras técnicas de optimización.
- Qué es un multi-stage build: deja las herramientas de compilación fuera del runtime.
- Buenas prácticas y errores comunes al construir imágenes: revisa riesgos frecuentes del Dockerfile.
Documentación oficial y recursos
Una imagen base Docker segura tiene un origen verificable, soporte vigente, dependencias compatibles y un proceso de actualización. Documenta la referencia utilizada y vuelve a analizar y probar la imagen cada vez que incorpores una nueva versión.