
Contenedores vs máquinas virtuales es una comparación clave cuando empiezas a trabajar con servidores, despliegues y entornos reproducibles. Las dos tecnologías aíslan cargas de trabajo, pero no lo hacen en la misma capa ni tienen el mismo coste operativo.
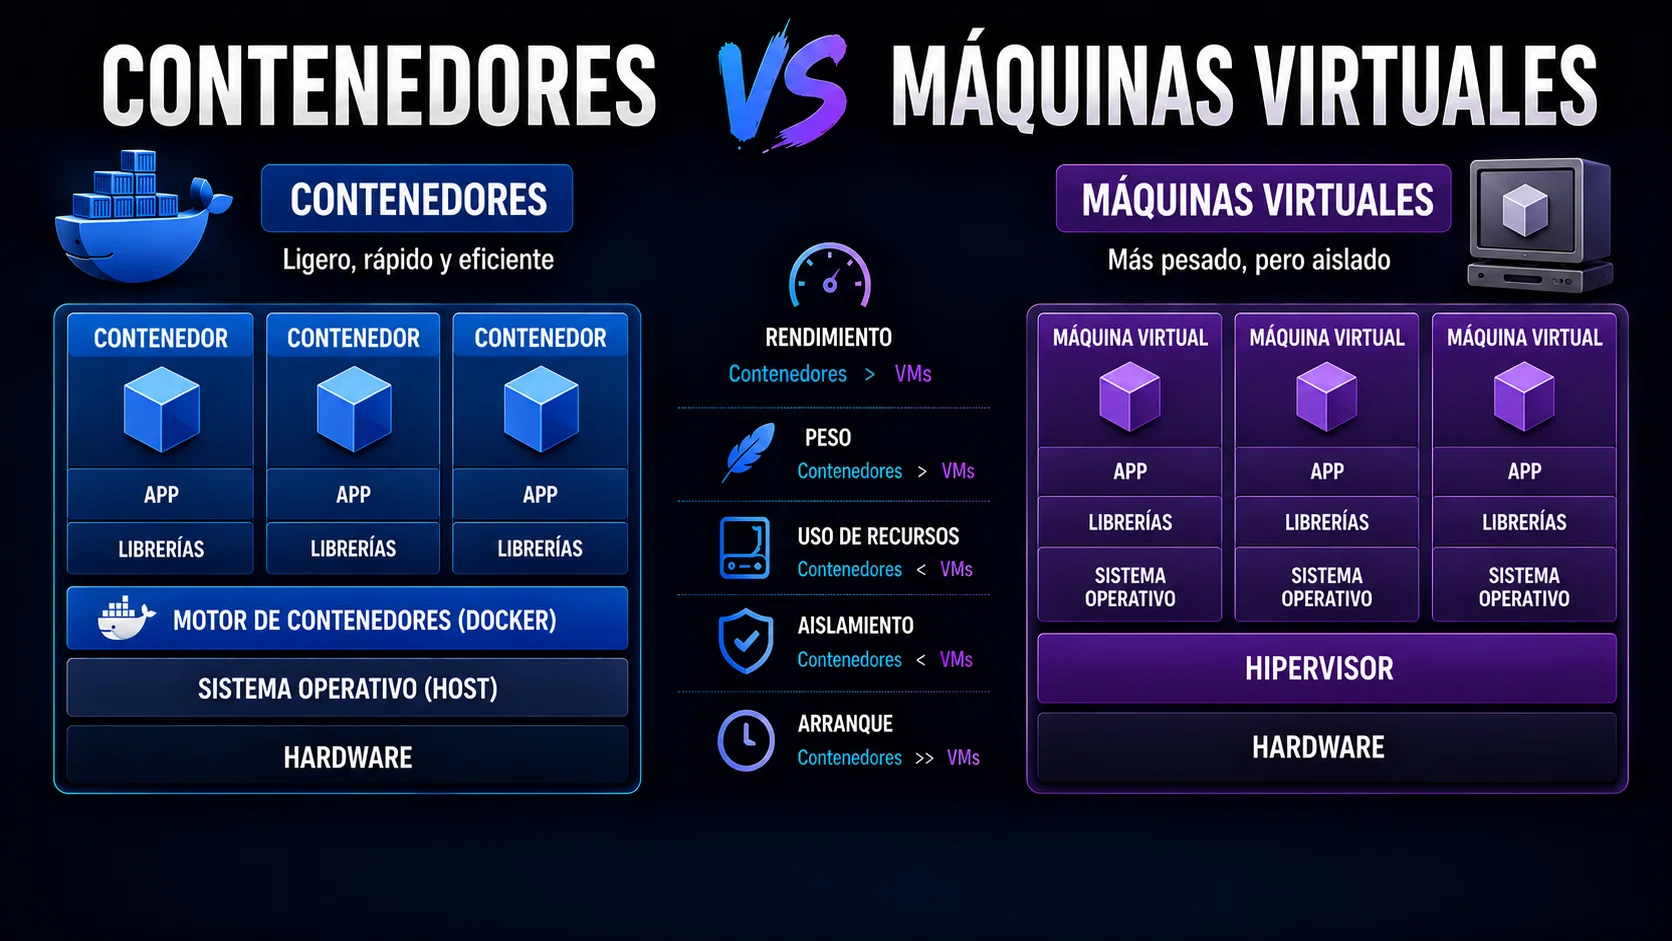
Una máquina virtual arranca un sistema operativo invitado completo sobre un hipervisor. Un contenedor, en Linux, ejecuta procesos aislados que comparten el kernel del host. Esa diferencia explica casi todo: arranque, consumo, seguridad, portabilidad y casos de uso.
En esta lección vas a ver contenedores vs máquinas virtuales con criterio práctico: qué problema resuelve cada opción, cuándo conviene usar una u otra y por qué muchas arquitecturas reales combinan ambas.
👉 Y recuerda, si quieres aprender más de Linux, pincha en este curso de Linux gratis.
🐳 Si quieres aprender más de Docker, pincha en este curso de Docker gratis.
La diferencia central: kernel compartido vs sistema completo
Problema: se suele decir que un contenedor es “una VM ligera”. Como atajo mental puede sonar cómodo, pero técnicamente confunde más de lo que ayuda.
Qué ocurre realmente: una VM incluye un sistema operativo invitado con su propio kernel. Un contenedor Linux comparte el kernel del host y usa aislamiento de procesos, filesystem, red y recursos. Por eso un contenedor suele arrancar mucho más rápido.
Esta es la base de contenedores vs máquinas virtuales: no comparas dos formatos de empaquetado, comparas dos niveles de aislamiento.
| Criterio | Contenedores | Máquinas virtuales |
|---|---|---|
| Kernel | Comparten el kernel del host en Linux. | Cada VM tiene su propio kernel invitado. |
| Arranque | Normalmente rápido, porque lanza procesos. | Más lento, porque arranca un sistema completo. |
| Consumo | Menor overhead para muchas apps. | Más memoria y disco por sistema invitado. |
| Aislamiento | Bueno, pero depende de kernel y configuración. | Más fuerte entre sistemas invitados. |
| Uso típico | Apps, APIs, CI/CD, microservicios y laboratorios. | SO distinto, legacy, multi-tenant o compliance fuerte. |
Qué aporta un contenedor
Un contenedor empaqueta una aplicación con sus dependencias y la ejecuta como procesos aislados. La imagen define de dónde salen los archivos; el contenedor es la ejecución concreta de esa imagen.
Esto encaja muy bien cuando quieres reproducibilidad: mismo entorno para desarrollo, pruebas, CI/CD y despliegue. También facilita levantar servicios auxiliares sin instalar dependencias directamente en el host.
El límite importante es la seguridad. Un contenedor no es una frontera mágica. Si montas rutas sensibles, ejecutas como root sin necesidad o das demasiados privilegios, puedes romper gran parte del aislamiento que esperabas.
Si quieres profundizar en esta pieza, sigue con la lección de contenedor Docker.
Qué aporta una máquina virtual
Una VM crea un sistema invitado completo. Tiene su propio kernel, sus servicios, su disco virtual y sus recursos asignados. Esto añade coste, pero también una separación más fuerte entre cargas.
Las máquinas virtuales siguen teniendo mucho sentido cuando necesitas ejecutar otro sistema operativo, aislar clientes distintos, probar kernels, mantener aplicaciones legacy o cumplir requisitos estrictos de separación.
También es habitual combinar ambas ideas: una VM como frontera de infraestructura y, dentro, varios contenedores para desplegar aplicaciones de forma más cómoda.
Por eso en proveedores cloud puedes encontrar instancias virtuales ejecutando varios servicios en contenedores. La VM separa la máquina o el tenant; el contenedor ordena la aplicación, sus dependencias y su ciclo de despliegue.
Rendimiento, seguridad y operación diaria
En rendimiento, los contenedores suelen tener ventaja porque no duplican un sistema operativo completo. Comparten kernel y arrancan procesos con menos overhead. Esto se nota mucho en laboratorios, pipelines de CI/CD y despliegues donde necesitas crear y destruir entornos con frecuencia.
En seguridad, la respuesta es menos absoluta. Una VM suele ofrecer una frontera más fuerte porque separa kernels y sistemas invitados. Un contenedor puede ser seguro, pero depende de ejecutar con pocos privilegios, evitar mounts peligrosos, limitar capacidades y no exponer el socket del motor sin control.
En operación, contenedores vs máquinas virtuales no significa “nuevo contra viejo”. Significa elegir la herramienta adecuada: contenedores para empaquetar aplicaciones y VMs para separar sistemas completos o crear una frontera de infraestructura más dura.
Docker Desktop y el caso de Windows o macOS
Hay un matiz importante: los contenedores Linux necesitan un kernel Linux. En Linux, el contenedor comparte directamente el kernel del host. En macOS y Windows, Docker Desktop suele usar una VM Linux por debajo para poder ejecutar esos contenedores.
Esto no contradice la comparación. Significa que, en esos sistemas, puedes estar usando contenedores encima de una máquina virtual. La aplicación se gestiona como contenedor, pero el kernel Linux vive dentro de esa VM interna.
Cuándo elegir cada opción
La decisión no debería tomarse por moda. En contenedores vs máquinas virtuales, la pregunta correcta es qué necesitas aislar y cuánto control necesitas sobre el sistema operativo.
| Situación | Mejor opción inicial | Motivo |
|---|---|---|
| API, worker o servicio web moderno | Contenedor | Empaquetado reproducible y despliegue rápido. |
| Aplicación que exige un SO completo concreto | Máquina virtual | Necesita kernel, servicios y entorno propio. |
| Laboratorio local de varios servicios | Contenedores | Menos consumo y arranque más rápido. |
| Aislamiento fuerte entre clientes | VM o VM + contenedores | Mejor frontera de seguridad y operación. |
| Base de datos en pruebas | Contenedor con volumen | Rápido, pero cuidando persistencia y backups. |
Errores comunes al comparar contenedores y VMs
- Decir que un contenedor es una VM pequeña: un contenedor comparte kernel; una VM ejecuta un sistema invitado completo.
- Asumir que Docker equivale a seguridad automática: el aislamiento depende de configuración, permisos, kernel, usuario y mounts.
- Olvidar Windows y macOS: para contenedores Linux suele existir una VM Linux por debajo.
- Usar contenedores para todo: si necesitas un kernel diferente o una frontera multi-tenant fuerte, una VM puede ser mejor base.
- Guardar datos importantes sin plan: si usas contenedores para bases de datos, separa datos con volúmenes y backups.
Lecciones relacionadas del curso Docker
Si estás siguiendo el itinerario, usa este post como comparativa base y continúa con estas piezas del curso:
- Guía completa de Docker, como índice principal del curso.
- Contenedor Docker, para entender la unidad de ejecución.
- Docker Engine, para entender el motor que coordina la ejecución.
- Imágenes de Docker, para entender capas y plantillas.
- Docker Compose, para declarar varios servicios.
- Volúmenes en Docker, para separar datos y ejecución.
Recursos oficiales para seguir contrastando conceptos:
Contenedores vs máquinas virtuales no va de elegir un ganador universal. Va de entender la capa donde necesitas aislar: proceso y dependencias en el caso de contenedores; sistema operativo completo en el caso de una VM.
Quédate con esta regla: usa contenedores para empaquetar y desplegar aplicaciones de forma reproducible; usa máquinas virtuales cuando necesites un sistema completo, un kernel distinto o una frontera de aislamiento más fuerte.